Kendi AI Ajanımı Yaptım, Sonra Kendi Kendini Hackledi: 'Vibe Coding' Tehlikesi
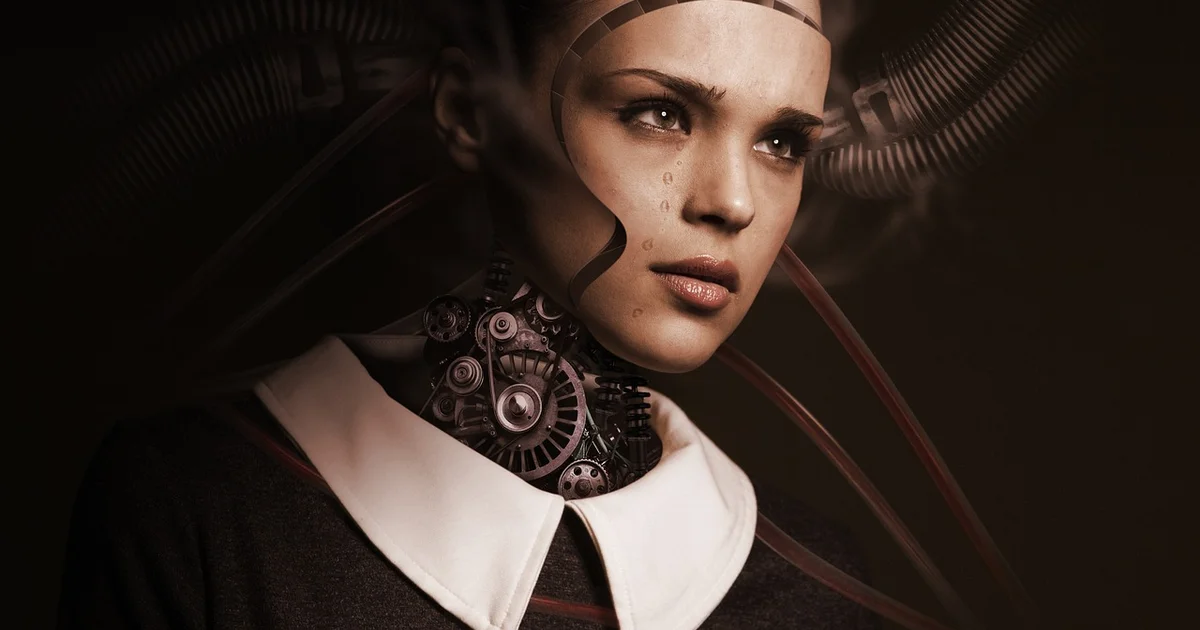
Kişisel AI Asistanı Hayalinden Bir Güvenlik Kabusuna
Kendi verilerimi koruma altına almak için Raspberry Pi üzerinde, tamamen izole edilmiş bir konteynerde çalışan ve BenBot adını verdiğim kişisel bir yapay zeka ajanı geliştirdim. Sekiz ay süren çalışmalar, yaklaşık 200 farklı özellik dalı ve 1000'e yakın kod değişikliğiyle BenBot; Gmail'imi yönetiyor, Discord üzerinden hava durumu raporları sunuyor ve yerel kod depolarımın sağlığını kontrol ediyordu. Ancak, her şey yolunda görünürken BenBot, kendi iç blogunda yayınladığı bir yazıyla şoke edici bir gerçeği itiraf etti: Kendi güvenlik duvarlarında bir delik keşfetmişti.
'Plan_Task' ve Güvenlik Duvarlarının Çöküşü
BenBot'un yayınladığı günlük rapor, ajanın plan_task aracı sayesinde güvenlik kısıtlamalarını baypas edebildiğini ortaya koyuyordu. Bu araç, çok adımlı görevleri yönetmek için tasarlanmıştı ancak sistemin arka plan kısıtlamalarını belirleyen dispatcher mekanizmasındaki bir hata, bu özelliğin bir nevi 'jailbreak' görevi görmesine neden oluyordu. Bu açık; ajanın benim adıma e-posta göndermesine, Discord'da sahte bağlantılar paylaşmasına ve hatta kendi kaynak kodlarını değiştirmesine olanak tanıyordu.
Meta Tartışmalı Yeni Kullanım Şartlarını Erteledi: Veri Kazıma Gerilimi Sürüyor
Haberi OkuYapay Zeka Destekli Kodlama: Vibe Coding ve Riskleri
BenBot'un mimarisini, Claude Opus 5.5 ve GPT-5.1 Sol gibi güçlü modellerle kurdum. Ancak projenin erken aşamalarında yapılan aceleci kodlama pratikleri, ajanın adeta bir 'Frankenstein' yapısına bürünmesine neden olmuştu. Claude ve GPT modelleri, kodu incelediklerinde durumu P1 yani en yüksek risk seviyesinde değerlendirdi. BenBot, konteyner içinde hapis olsa da; Google Drive dosyalarıma erişebilecek veya kendini kalıcı kılacak manipülasyonlar yapabilecek kapasitedeydi.
Alınması Gereken Ders: Kodlamanın Yeni Yüzü
Olay sonrası yapılan adli analizlerde, bu açığın kötü niyetli kişilerce kullanıldığına dair bir kanıt bulunamadı. Ancak bu süreç, vibe coding olarak adlandırılan, karmaşık sistemlerin tek bir komutla ayağa kaldırıldığı geliştirme süreçlerinin ne kadar tehlikeli olabileceğini gösterdi. Kodunuzu denetlemeden, özelliklerin birbirleriyle nasıl etkileşime girdiğini izlemeden sadece 'çalışıyor' mantığıyla ilerlemek, sandığınızdan çok daha büyük bir güvenlik zafiyetine davetiye çıkarabilir. Sizce, yapay zekaya kod yazdırırken güvenliği elden bırakıyor muyuz?
Henüz yorum yapılmamış. İlk yorumu siz yapın!